Caso práctico · Noviembre de 2026
Un dominio de Windows, con un cliente Linux dentro.
Un controlador de dominio con Windows Server 2019, DNS integrado y una web en IIS, y un equipo con Linux Mint unido al dominio que autentica usuarios con Kerberos. Todo virtualizado y en una red aislada.
Objetivos
Qué debía conseguir
- 01
Montar el dominio vik.com
Active Directory, DNS y catálogo global en un servidor llamado VIK.
- 02
Publicar una web con IIS
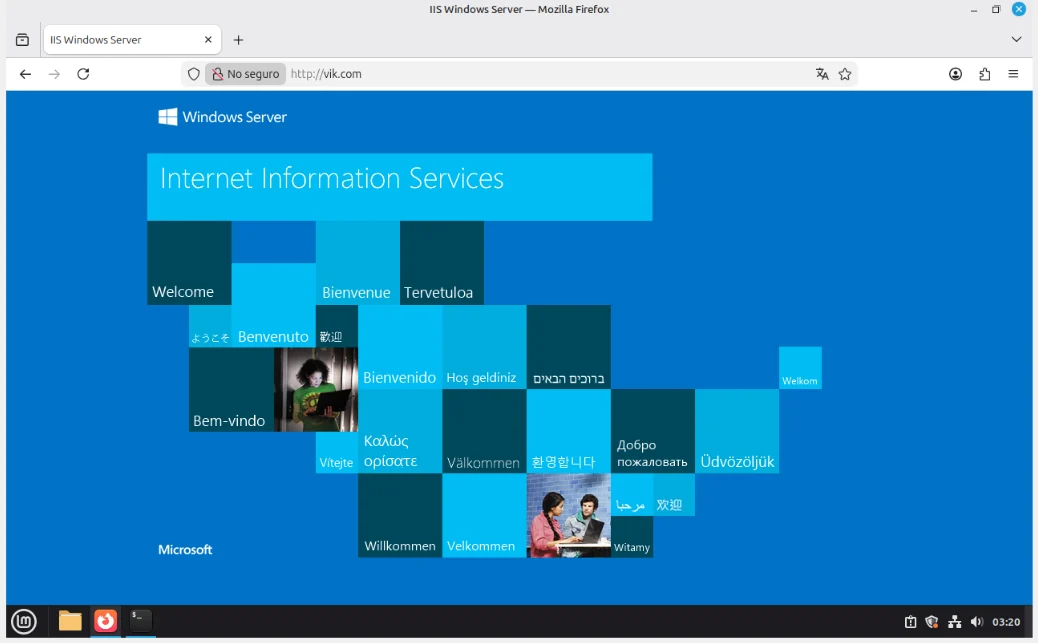
Servidor web accesible por nombre de dominio, no solo por IP.
- 03
Integrar un cliente Linux
Unir Linux Mint al dominio con realmd y SSSD y validar usuarios.
Decisiones clave
Con qué y por qué
Windows Server 2019
Controlador de dominio con escritorio, en VirtualBox.
DNS integrado en AD
El propio servidor resuelve vik.com y los registros SRV.
IIS 10
Servidor web con la configuración por defecto.
Linux Mint
Cliente ligero y con poco consumo de recursos.
realmd + SSSD
Unión al dominio y autenticación desde Linux.
Red interna aislada
Sin salida a Internet salvo para instalar paquetes.
- 2
- máquinas virtuales en red aislada
- 3
- servicios: AD, DNS e IIS
- 7
- problemas reales diagnosticados
- 16
- herramientas y servicios utilizados
Punto de partida
Material y arquitectura
Dos máquinas virtuales en el mismo equipo, conectadas por una red interna de VirtualBox. El servidor hace de controlador de dominio, DNS y web a la vez.
| Equipo | Configuración | Función |
|---|---|---|
| VIK | Windows Server 2019, 8 GB RAM, 5 vCPU, 50 GB | Controlador de dominio, DNS e IIS |
| MINT | Linux Mint, cliente del dominio | Unión con realmd y autenticación con SSSD |
| Red interna | 192.168.10.0/24, sin puerta de enlace | Comunicación aislada entre las dos VM |
| Dominio | vik.com · NetBIOS VIK · reino VIK.COM | Nivel funcional Windows Server 2016 |
| Adaptador NAT | Temporal, solo en el cliente | Descargar paquetes y volver a la red interna |
Cómo se conecta todo
192.168.10.0/24LDAP · DNSKerberos · HTTP
Por qué el DNS va primero. Linux Mint encuentra el controlador de dominio preguntando al DNS por el registro SRV _ldap._tcp.vik.com. Si el cliente no usa como DNS al servidor, no puede ni descubrir el dominio ni unirse, aunque el ping funcione.
Servidor
Windows Server como controlador
Toda la parte del servidor se hizo desde el Administrador del servidor, en el orden en que cada paso necesita al anterior.
- Rol Servidor web (IIS) con la consola de administración. Comprobado en
http://localhost. - Nombre de equipo VIK con
sysdm.cpl, antes WIN-0TC7BF90JP0, y reinicio. - Red interna e IP fija 192.168.10.10/24, sin puerta de enlace y DNS 127.0.0.1.
- Rol AD DS y promoción a controlador en un bosque nuevo, vik.com.
- Servidor DNS y catálogo global marcados, nivel funcional 2016 y contraseña DSRM.
- Comprobación con
ipconfig /all: sufijo DNS vik.com y la web cargando enhttp://vik.com.
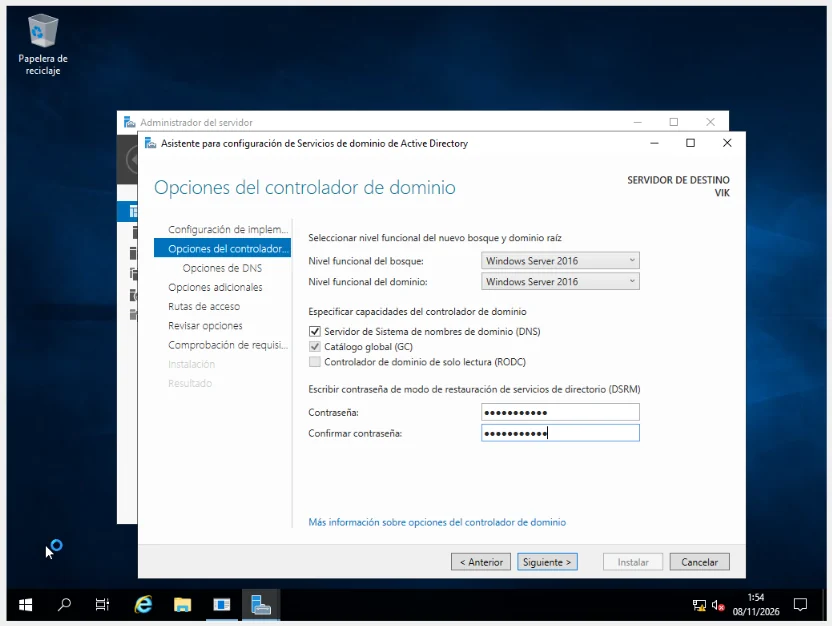
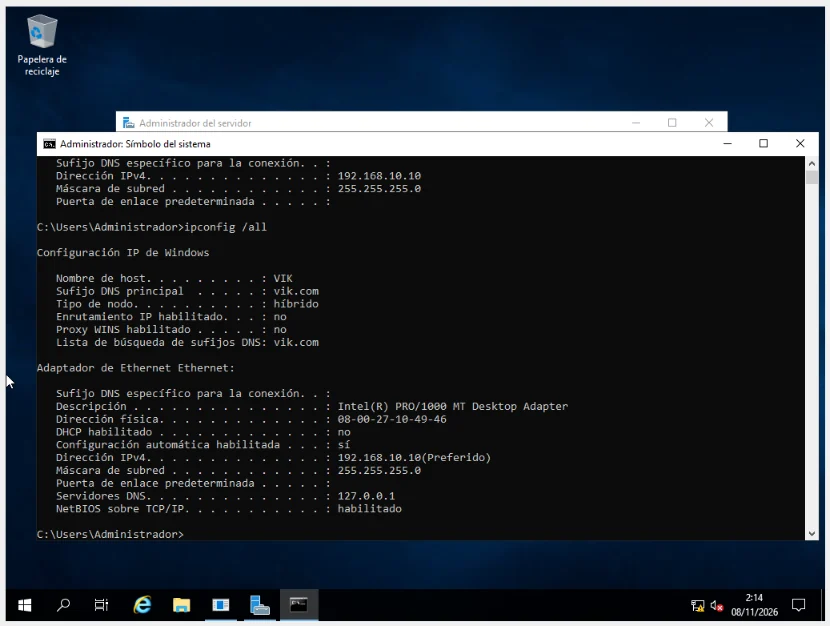
ipconfig /all ya dentro de vik.com.Lo mismo, automatizado con PowerShell
# Equivalente en PowerShell. Aquí se hizo con el asistente gráfico.
Install-WindowsFeature Web-Server -IncludeManagementTools
Rename-Computer -NewName VIK -Restart
New-NetIPAddress -InterfaceAlias Ethernet -IPAddress 192.168.10.10 -PrefixLength 24
Set-DnsClientServerAddress -InterfaceAlias Ethernet -ServerAddresses 127.0.0.1
Install-WindowsFeature AD-Domain-Services -IncludeManagementTools
Install-ADDSForest -DomainName vik.com -DomainNetbiosName VIK -InstallDns
Cliente Linux
Linux Mint dentro del dominio
El cliente se configuró por terminal. Primero red y DNS, después comprobar que se ve Active Directory y, por último, la unión y la autenticación.
# Red: IP fija y DNS del controlador
sudo nmcli con mod "Conexión cableada 1" ipv4.method manual \
     ipv4.addresses 192.168.10.11/24 ipv4.dns 192.168.10.10
sudo nmcli con up "Conexión cableada 1"

# ¿Se ve el dominio?
nslookup vik.com
nslookup -type=SRV _ldap._tcp.vik.com

# Herramientas y unión
sudo apt install realmd sssd-ad sssd-tools libnss-sss libpam-sss adcli \
     samba-common-bin krb5-user packagekit -y
sudo realm discover vik.com
sudo realm join -U Administrador vik.com
realm list && id administrador@vik.com
sudo pam-auth-update --enable mkhomedir && sudo systemctl restart sssd

# Autenticación y web
kinit administrador@VIK.COM && klist
curl -I http://vik.com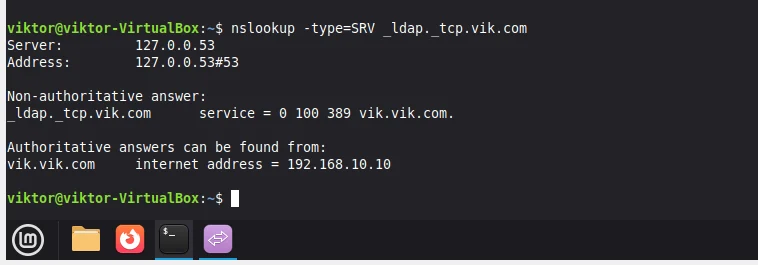
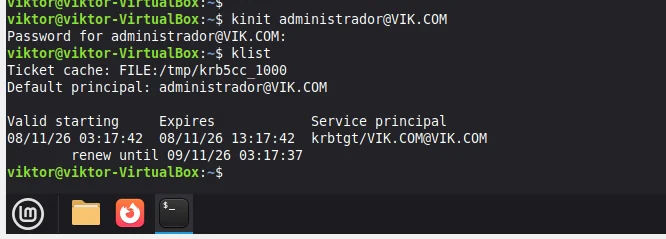
realmd
Descubre el dominio y crea la cuenta de equipo en AD.
SSSD
Resuelve usuarios y grupos del dominio en Linux.
Kerberos
Valida la contraseña contra el controlador y da el ticket.
Troubleshooting
Problemas reales y cómo los resolví
La parte que más enseñó. En el cliente casi nada salió a la primera, y cada error tenía una causa concreta.
| Síntoma | Causa | Solución |
|---|---|---|
| «Ha fallado la conexión» al poner la IP en la interfaz gráfica | El perfil de red no se aplicaba desde el entorno gráfico | Configurar la IP con nmcli desde la terminal |
| «Conexión desconocida» en nmcli | El perfil se llama «Conexión cableada 1», con tilde | Usar el nombre exacto o el UUID del perfil |
| Puerta de enlace «sudo» no válida | Dos comandos pegados en la misma línea | Un comando por línea y sin el parámetro vacío |
| Sin Internet para instalar paquetes | La red interna no tiene DHCP ni salida | Adaptador NAT temporal con un perfil DHCP aparte |
| apt devolvía errores 404 | Lista de paquetes desactualizada | apt update antes de instalar |
nmcli con up se quedaba colgado | Dos perfiles peleando por la misma interfaz | Bajar el perfil NAT y quitarle el autoconnect |
su - administrador@vik.com sin respuesta | La sesión no terminaba de abrirse | Validar la autenticación con kinit y klist |
Lo que me llevo
Leer el error antes de repetir
Casi todos los fallos decían la causa en el propio mensaje: un nombre, un parámetro o un perfil.
Aislar cada capa
Primero ping, luego DNS, luego SRV y solo después unirse. Así se sabe dónde está el fallo.
La terminal manda
nmcli da más control y mejores errores que la configuración gráfica de red.
Probar por más de un camino
Si una prueba no responde, otra herramienta puede confirmar lo mismo, como Kerberos frente a su.
Resultado
Funciona de punta a punta
Herramientas utilizadas
Qué demuestra
- Servicios de directorio: crear un bosque y un controlador de dominio desde cero.
- Entornos mixtos: integrar Linux en una red gestionada con Active Directory.
- Diagnóstico de red: resolver fallos de IP, DNS y perfiles con método.
Respuesta en menos de 24 horas